Annonce – sponsoreret indhold.
Ansvaret for AI-governance ligger hos den øverste ledelse, men i praksis ender det ofte i et organisatorisk ingenmandsland, fordi opgaven ikke passer entydigt ind i hverken juridisk afdeling, IT eller forretningen. Når ingen har et klart mandat til at koordinere risikovurdering, dataejerskab og compliance på tværs, opstår der huller, som EU AI Act netop er designet til at lukke. Svaret på hvem der bør eje ansvaret for AI-governance afhænger af jeres eksisterende governance-struktur, men udgangspunktet er klart: det er et ledelsesansvar at udpege ejerskabet, ikke et spørgsmål IT-afdelingen selv kan løse.
Hvorfor ansvar for AI-governance ender mellem stolene
De fleste virksomheder har etableret governance-strukturer for IT, data og compliance. Problemet opstår, når AI-initiativer vokser frem på tværs af disse områder uden at tilhøre nogen af dem helt. Juridisk afdeling ser AI som et compliance-spørgsmål om persondata og forbrugerrettigheder. IT opfatter det som et infrastrukturspørgsmål. Forretningen betragter det som et værktøj til effektivisering. Alle har ret, men ingen har det fulde billede.
Det resulterer i, at AI-projekter ofte starter som uformelle eksperimenter i et enkelt team. En medarbejder finder en hurtig løsning med et AI-værktøj, og ingen stiller spørgsmål, før løsningen pludselig er i produktion med reelle forretningsdata. På det tidspunkt er det for sent at definere ejerskab fra bunden.
Konsekvensen af uklart ejerskab er dobbelt: I risikerer både compliance-brud under EU AI Act og spildte ressourcer, når parallelle initiativer opstår i forskellige afdelinger. Mange ledere opdager først problemets omfang, når de søger AI compliance rådgivning og gennemgår en systematisk kortlægning af, hvilke AI-funktioner der faktisk allerede er i brug. Den øvelse afslører ofte, at organisationen har langt flere AI-afhængigheder end antaget, ofte skjult i SaaS-produkter og automatiserede processer.
Hvilke roller skal involveres i AI-governance
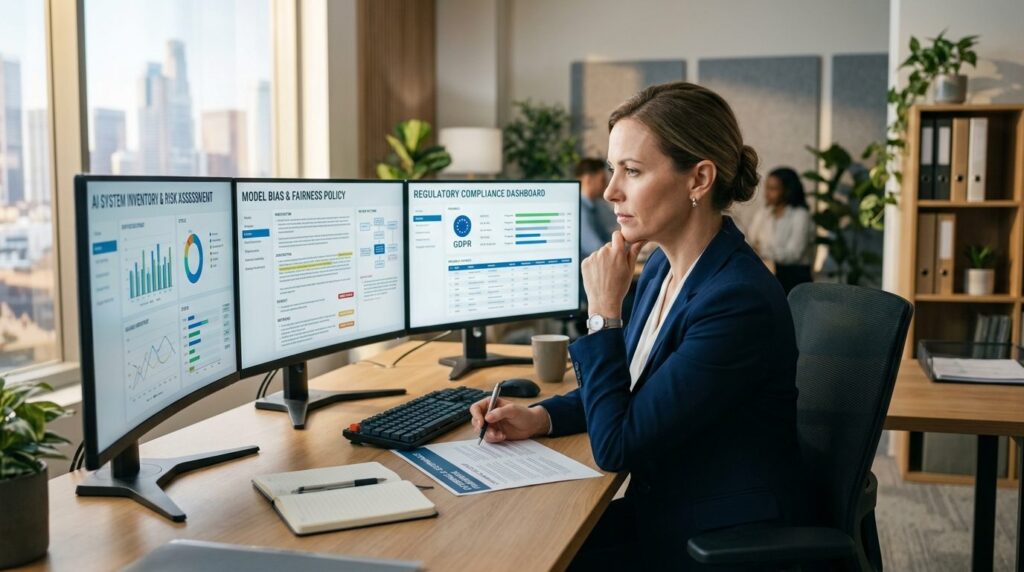
En funktionel AI-governance-struktur kræver involvering fra flere funktioner, men med tydeligt definerede roller. Her er de centrale aktører og deres typiske ansvar:
- Ledelsen (C-niveau eller direktionen): Ejer det overordnede mandat og beslutter risikoappetit. Skal kunne svare på, hvilke typer AI-anvendelse virksomheden accepterer, og hvilke der kræver særlig godkendelse.
- Enterprise Architecture eller IT-arkitektur: Integrerer AI-governance i eksisterende systemlandskab. Har typisk allerede processer for risikoklassificering og afhængighedskortlægning, som kan udvides til AI.
- Juridisk afdeling: Sikrer compliance med EU AI Act, GDPR og sektorspecifik regulering. Skal ikke eje hele governance-ansvaret, men være fast sparringspartner på lovkrav.
- Dataejere: De personer i organisationen, der formelt ejer de datasæt, AI-systemerne træner på eller trækker fra. Deres involvering er afgørende for at vurdere datakvalitet og tilladelser.
- Forretningsenheder: Definerer use cases og forretningsmæssig værdi. Skal kunne dokumentere, hvorfor et AI-initiativ er nødvendigt, og hvilke risici det adresserer eller skaber.
Pointen er ikke, at alle skal sidde i samme møde hver uge. Det er, at ansvarsfordelingen skal være så tydelig, at enhver medarbejder med et AI-initiativ ved præcis, hvem de skal kontakte for godkendelse.
Fejlen ved at bygge en parallel governance-struktur
En typisk reaktion på EU AI Act er at etablere et helt nyt AI-governance-team med egne processer, egne skabeloner og eget sprog. Det virker logisk, fordi AI føles nyt og anderledes. Men det skaber flere problemer, end det løser.
For det første har de fleste organisationer allerede en arkitekturfunktion, der arbejder med risikoklassificering, systemdokumentation og afhængighedsanalyse. At oprette en parallel struktur betyder dobbeltarbejde og risiko for modstridende vurderinger af samme system.
For det andet skaber det forvirring hos de teams, der skal efterleve reglerne. Skal de følge den eksisterende IT-governance-proces eller den nye AI-governance-proces? Hvad hvis et system har både traditionelle IT-komponenter og AI-elementer?
For det tredje bliver en isoleret AI-governance-funktion hurtigt forældet. AI udvikler sig hurtigt, og en struktur, der ikke er integreret i den øvrige arkitekturstyring, mister relevans, når teknologien ændrer sig.
Den mere robuste tilgang er at udvide eksisterende Enterprise Architecture-governance til at dække AI. Det betyder, at I bruger samme risikoklassificeringsmodel for AI-systemer som for øvrige IT-systemer, samme dataejerskabsstruktur og samme beslutningsprocesser. Forskellen er blot, at I tilføjer de specifikke krav fra EU AI Act som et lag oven på den eksisterende ramme.
Sådan fordeler I ansvar i praksis
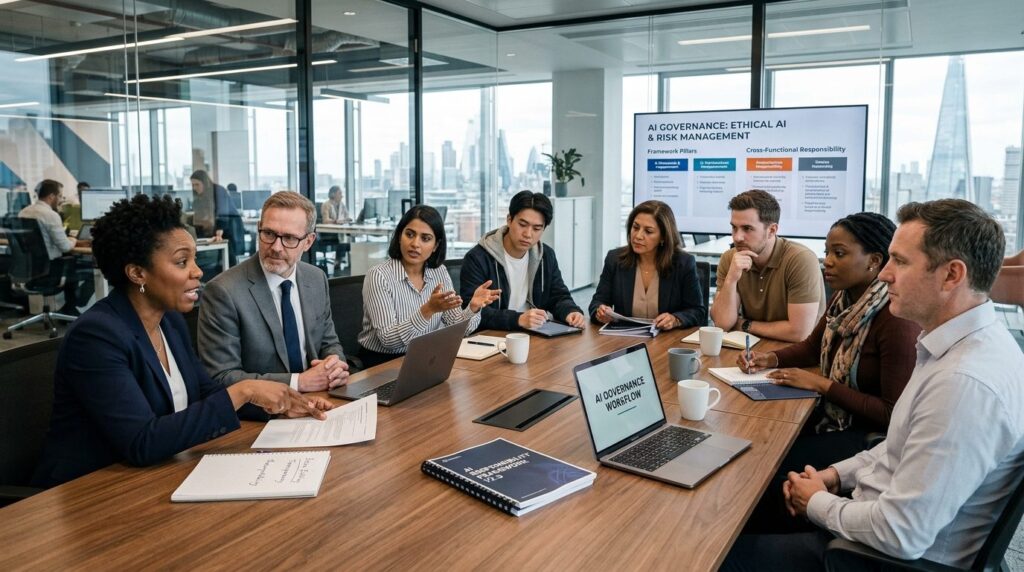
En konkret ansvarsfordeling for AI-governance kan se sådan ud:
- Strategisk niveau: Ledelsen definerer virksomhedens AI-politik, herunder hvilke risikokategorier I accepterer, og hvilke der kræver særlig godkendelse. Dette dokument skal være kort og operationelt, ikke en vision uden praktiske konsekvenser.
- Taktisk niveau: En AI-governance-ansvarlig, typisk placeret i Enterprise Architecture eller som en udvidelse af en eksisterende arkitektrolle, koordinerer vurderinger og sikrer, at nye initiativer gennemgår den rette proces.
- Operationelt niveau: De enkelte teams, der arbejder med AI, dokumenterer deres initiativer efter en fast skabelon og indhenter godkendelse før produktionssætning.
Det afgørende er, at den AI-governance-ansvarlige har reelt mandat til at sige nej. Uden det mandat bliver rollen ceremoniel, og governance-processen omgås, når det haster.
EU AI Act og tidsfristerne I skal kende
EU AI Act opererer med fire risikokategorier: uacceptabel risiko (forbudt), højrisiko (strenge krav til dokumentation og tilsyn), begrænset risiko (transparenskrav) og minimal risiko. Reglerne er indfaset trinvist, og flere frister er allerede passeret.
Forbudte AI-praksisser og krav om AI-literacy gælder fra februar 2025. Governance-regler og forpligtelser for generelle AI-modeller gælder fra august 2025. Transparenskravene træder i kraft 2. august 2026. Med ændringsforordningen Digital Omnibus er kravene til højrisikosystemer under Annex III rykket til 2. december 2027, og kravene til højrisikosystemer i allerede regulerede produkter til 2. august 2028.
Det betyder, at I allerede nu skal have styr på, hvilke AI-systemer der er i brug, og hvordan de klassificeres. Venter I til 2027, risikerer I at opdage højrisikosystemer, der kræver omfattende dokumentation, som I ikke har tid til at udarbejde.
Start med kortlægning, ikke med politikker
Den største fejl, ledere begår, når de skal tage ansvar for AI-governance, er at starte med at skrive politikker. Politikker uden overblik over det faktiske systemlandskab bliver abstrakte og ignoreres i praksis.
Start i stedet med at kortlægge, hvilke AI-funktioner der allerede er i brug. Det inkluderer ikke kun de oplagte projekter, men også AI-funktionalitet, der er skjult i eksisterende SaaS-produkter. Mange virksomheder opdager, at deres CRM, HR-system eller kundeservice-platform allerede anvender AI til scoring, anbefalinger eller automatiserede beslutninger.
Når I har overblikket, kan I klassificere systemerne efter risiko og definere ejerskab for hvert enkelt. Først derefter giver det mening at formalisere processen i en politik, fordi I nu ved, hvad politikken skal dække.
Uklart ejerskab omkring AI-governance er ikke et teknisk detaljespørgsmål. Det er et ledelsesproblem, der kræver samme tydelighed, som I forventer af anden IT-governance. Spørgsmålet er ikke, om I har brug for AI-governance, men om I tør udpege den person, der har mandat til at sige nej, når et initiativ ikke lever op til kravene.